JAKARTA — Kedaulatan digital Indonesia kembali dirobek-robek. Dunia keamanan sibernya lagi dan lagi terkenan peretasan. Yang terbaru, muncul aksi peretasan yang diduga dilakukan oleh hacker anonim Bjorka.
Bjorka mengklaim telah mencuri lebih dari 6.663.379 data pribadi Wajib Pajak dari Direktorat Jenderal Pajak (DJP). Data yang bocor termasuk Nomor Induk Kependudukan (NIK), Nomor Pokok Wajib Pajak (NPWP), nama, alamat, pekerjaan, nomor telepon, email, serta tempat dan tanggal lahir dijual pada sebuah forum dark web seharga USD 10,000 atau setara Rp153 juta. Terlihat juga tanggal kebocoran terjadi pada September 2024.
Dalam sebuah tangkapan layar yang dibagikan Teguh Aprianto, melalui akun X, ternyata ada sejumlah nama terkenal di republik ini yang datanya bocor, seperti Presiden Joko Widodo dan kedua putranya, Gibran Rakabuming Raka dan Kaesang Pangarep. Selain itu, data sejumlah menteri seperti Sri Mulyani Indrawati, Pratikno, Erick Thohir, Budi Arie Setiadi, hingga Yaqut Cholil Qoumas.
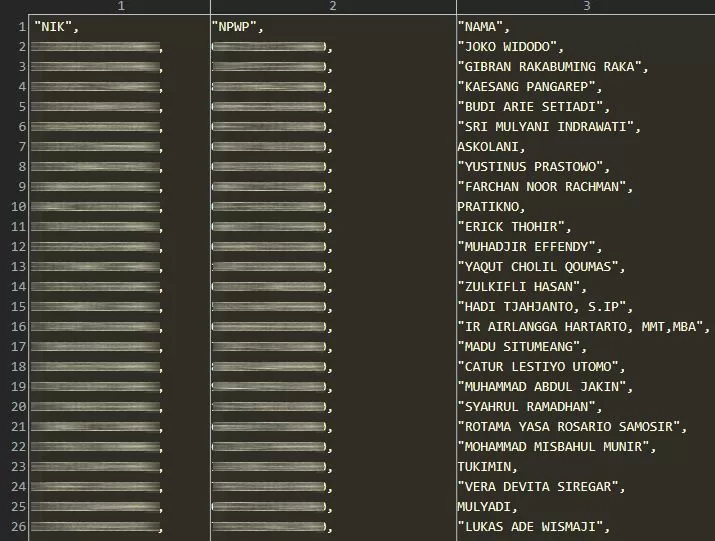
“Sebanyak 6 juta data NPWP diperjualbelikan dengan harga sekitar 150 juta rupiah. Data yg bocor diantaranya NIK, NPWP, alamat, no hp, email dll,” tulis Teguh yang dikutip Kamis (19/9).
“NPWP milik Jokowi, Gibran, Kaesang, Menkominfo, Sri Mulyani & menteri lainnya juga dibocorkan di sampel yg diberikan oleh pelaku,” ungkap dia.
Sebagai informasi, Bjorka bukan nama asing dalam dunia keamanan siber di Indonesia. Sebelumnya, dia telah membocorkan berbagai data penting dari sistem pemerintahan, seperti data aplikasi MyPertamina, registrasi SIM card, paspor, dan dokumen dari KPU.
Bahkan, pada Juli 2023, Bjorka juga dikabarkan memegang sekitar 35 juta data paspor masyarakat Indonesia yang dijual seharga US$10 ribu atau sekitar Rp150 juta, mirip dengan kasus kebocoran data NPWP ini.
Serangan yang berulang kali dilakukan oleh Bjorka memicu pemerintah untuk mengambil langkah serius. Pada tahun 2022, Badan Siber dan Sandi Negara (BSSN) membentuk tim khusus untuk menangani serangan siber dari Bjorka, bekerja sama dengan beberapa lembaga seperti Kementerian Komunikasi dan Informatika, Badan Intelijen Negara (BIN), serta Polri. Meski begitu, serangan siber dari Bjorka terus berlanjut.
Pengamat keamanan siber sekaligus Chairman Lembaga Riset Keamanan Siber CISSReC, Pratama Persadha, mengungkapkan bahwa serangan siber yang terus berulang ini menandakan kurangnya perhatian pemerintah terhadap keamanan siber.
“Meski tidak ada kerugian finansial langsung, reputasi Indonesia di mata dunia akan tercoreng, bahkan sudah banyak yang mengakui bahwa Indonesia adalah sebuah negeri open source yang datanya boleh dilihat oleh siapa saja dengan banyaknya peretasan yang terjadi selama ini, ” ujar Pratama, dikutip dari inilah.com, Kamis (19/8/2024).
Ia menambahkan, lemahnya kesadaran keamanan siber di kalangan sumber daya manusia (SDM) pemerintah menjadi salah satu penyebab utama terjadinya kebocoran data.
Karyawan atau mitra yang memiliki akses ke sistem sering kali menjadi sasaran serangan phising, yang memungkinkan peretas mendapatkan akses ke data sensitif.
“Meskipun sistem keamanan siber sudah canggih, jika edukasi terhadap karyawan dan keamanan perangkat kerja kurang, maka sistem tersebut tetap rentan terhadap serangan,” jelas Pratama.
CISSReC telah menelusuri sampel data yang diunggah Bjorka. Berdasarkan nomenklatur yang ada, data tersebut diduga kuat berasal dari Dirjen Pajak atau Kementerian Keuangan.
Selain itu, belum dapat dipastikan apakah kebocoran data ini benar-benar dilakukan oleh Bjorka yang sebelumnya pernah meretas data di Indonesia pada tahun 2022. Pasalnya, akun Bjorka yang baru ini memiliki aktivitas yang terbatas dan menggunakan akun berbeda dari sebelumnya.
Pratama menekankan pentingnya tata kelola pusat data yang baik untuk melindungi data pribadi masyarakat.
“Pengelola pusat data harus menetapkan kebijakan keamanan yang jelas, termasuk manajemen risiko dan keamanan fisik serta logis. Penggunaan teknologi enkripsi, firewall, dan sistem deteksi/preventif intrusi juga menjadi langkah penting dalam melindungi data,” tuturnya.
Selain itu, prosedur backup dan recovery yang baik harus disiapkan untuk memastikan data tetap aman jika terjadi gangguan. Manajemen akses juga harus dibatasi hanya kepada individu yang berwenang untuk menghindari penyalahgunaan.
“Pelatihan keamanan siber bagi karyawan yang memiliki akses ke data sensitif juga sangat penting, karena serangan sering kali berawal dari kelalaian manusia,” tambah Pratama.
Dengan maraknya kebocoran data di Indonesia, Pratama berharap pemerintah segera mengambil tindakan konkrit untuk meningkatkan keamanan siber, termasuk membentuk lembaga pengawas yang kuat guna melindungi data pribadi masyarakat.
Menanggapi kebocoran data NPWP ini, Direktur Penyuluhan, Pelayanan, dan Hubungan Masyarakat Direktorat Jenderal Pajak (DJP), Dwi Astuti, menyatakan bahwa pihaknya sedang melakukan pendalaman terkait kasus tersebut.
Tim teknis DJP sedang menyelidiki asal-usul kebocoran ini dan bagaimana data sensitif seperti NPWP bisa sampai bocor ke publik.
Hingga saat ini, belum ada keterangan resmi dari Kementerian Komunikasi dan Informatika (Kominfo) mengenai langkah konkret yang akan diambil.
Namun, insiden kebocoran data yang melibatkan tokoh-tokoh penting di Indonesia ini jelas menambah daftar panjang kebocoran data yang telah terjadi di tanah air.